[이데일리 임유경 기자] 5대 은행장이 국정감사에 나와 최근 금융권 연쇄 해킹 사태로 고객과 국민에게 심려를 끼친 데 대해 사과하고 보안 투자 확대를 약속했다. 이찬진 금융감독원장은 2차 피해를 막기 위해 금융권이 유출된 개인정보를 공유하고 이상징후에 대응할 수 있는 시스템을 마련하는 한편, 이번 사태에 대한 금융사 경영진의 내부통제 관리 책임도 묻겠다고 밝혔다.
19일 국회 정무위원회의 금융감독원 국정감사에는 이환주 KB국민은행장, 정상혁 신한은행장, 정진완 우리은행장, 이호성 하나은행장, 강태영 NH농협은행장이 증인으로 출석했다.
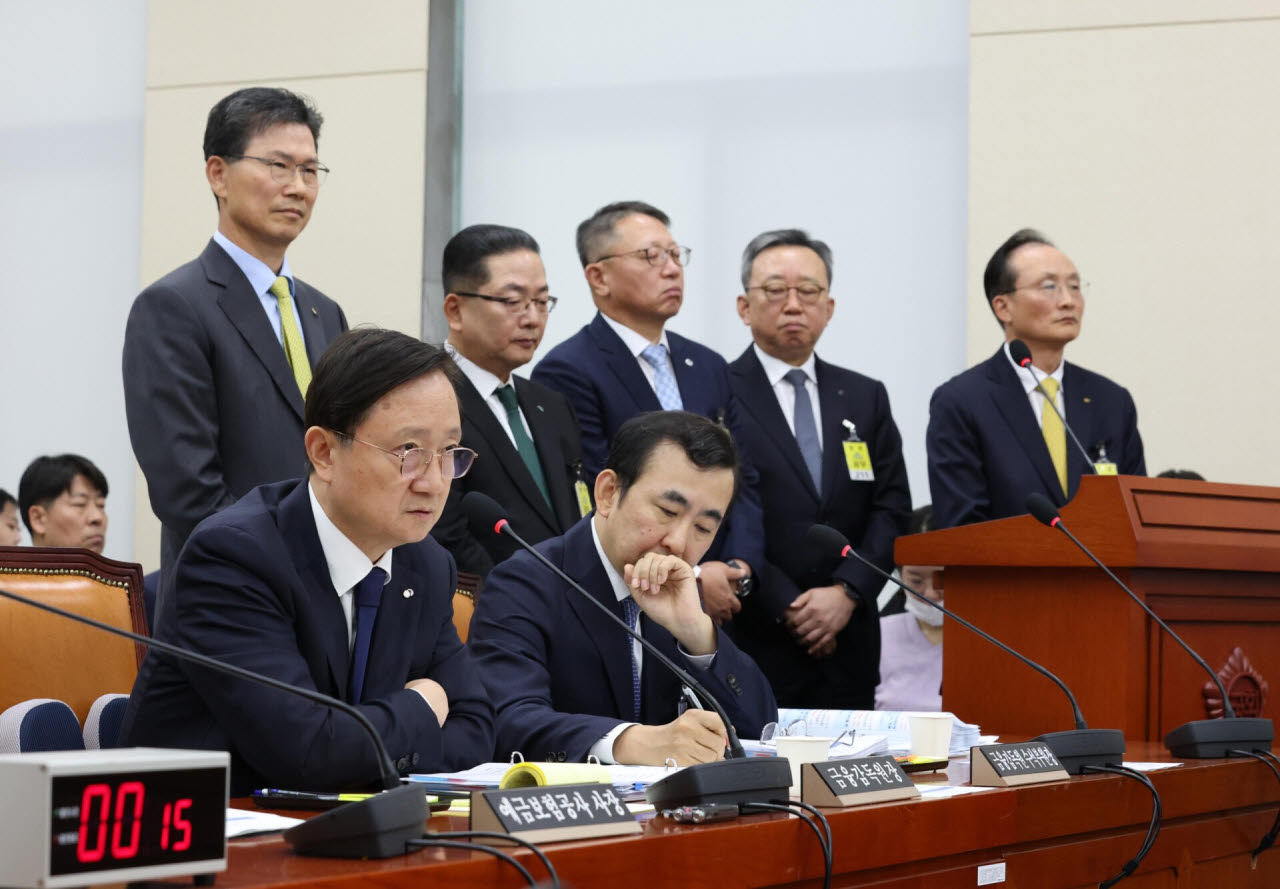 | | 이찬진 금융감독원장이 19일 국회 정무위원회에서 열린 금융감독원 등에 대한 국정감사에서 정무위원 질의에 답하고 있다. 뒷줄에는 이환주 KB국민은행장(오른쪽부터), 정상혁 신한은행장, 정진완 우리은행장, 이호성 하나은행장, 강태영 NH농협은행장이 답변을 위해 서 있다. |
|
해킹을 인지하기까지 15시간 26분이 걸리고 고객 2만 5729명의 정보가 유출돼 집중 질타를 받은 정상혁 행장은 “송구스럽게 생각한다”고 고개를 숙였다. 역시 이번 해킹으로 정보 유출이 확인된 이환주 행장과 이호성 행장도 재발 방지를 위해 예산과 인력을 충분히 확보하고, 인공지능(AI) 해킹을 방어하기 위한 AI 보안 시스템을 갖추겠다고 약속했다.
정보 유출이 확인되지 않은 우리은행과 NH농협은행도 몸을 낮췄다. 정진완 행장은 “이번에는 운이 좋았다고 생각하며 미진한 부분을 보완하겠다”고 했고, 강태영 행장은 “2022년 구축한 차세대 통합관제시스템을 올해와 내년에도 고도화해 철저한 관제가 이뤄지도록 만전을 기하겠다”고 말했다.
의원들은 보안 강화 약속이 실제 투자로 이어져야 한다고 주문했다. 김재섭 국민의힘 의원은 은행의 2025년 정보보호 예산 집행률이 KB국민은행 58%, 우리은행과 NH농협은행 각각 53%에 불과했다는 점을 언급하며 “예산을 확보해 놓고도 투자하지 않았기 때문에 이 같은 해킹 피해가 발생한 것”이라고 지적했다.
금감원에 대해선 유출된 개인정보가 보이스피싱 등 2차 피해로 이어지지 않도록 만전을 기울여 달라는 주문이 이어졌다. 이에 이 원장은 “금융IT 통합관제시스템인 ‘퍼스트(FIRST)’와 연계해 유출된 개인정보를 금융권이 공유하는 플랫폼을 개발 중”이라며 “이를 통해 이상거래 징후에 대응하기 위한 준비를 하고 있다”고 밝혔다. 또 포털과 텔레그램 등에서 이뤄지는 개인정보 거래를 차단해야 한다는 지적에 대해서는 “방송미디어통신위원회 등 관계기관과 추가적인 협의를 진행하겠다”고 답했다.
금감원은 이번 사고에 대한 경영진의 내부통제 관리 책임도 살필 방침이다. 이 원장은 “내부통제 기준 관리 의무와 관련해 사이버보안 해킹 사건에서 최초로 CEO의 책임 문제가 다뤄지는 사안이 될 것으로 생각한다”고 말했다.
중소형 금융회사에 대한 보안 지원 공백도 도마에 올랐다. 전자금융거래법상 보안 의무 대상 530곳 중 금융보안원 회원사는 192곳으로 약 36% 수준이다. IP와 취약점 등 위협정보는 비회원사를 포함한 전체 금융회사에 전파되지만 보안 역량이 부족한 금융회사에 경보를 보내는 것만으로 실효성 있는 대응을 기대하기 어렵다는 지적이다. 이에 박상원 금융보안원장은 “내년부터 중소형 금융회사에 대해 협회·중앙회와 협의해 종합서비스를 제공하고 교육·훈련도 적극적으로 실시하겠다”고 답했다.