[이데일리 박보희 기자] 금융회사가 정보기술(IT) 법규를 위반했을 때 금융감독당국의 제재조치가 6단계로 세분화된다.
8일 금융당국은 이 같은 내용의 `금융기관 검사 및 제재에 관한 규정 시행세칙`을 개정안을 마련했다. 지금까지 IT부문에서는 구체적인 처벌 유형이나 기준이 없었다.
금감원 관계자는 "지금까지는 사고가 나면 내부통제 차원에서 처벌의 종류과 수준이 결정됐다"며 "기준이 없어 같은 사안이라도 사회적 이슈화 정도에 따라 형벌 수준이 가감이 되는 경우도 있어 이를 명확히 하기위해 기준을 만들었다"고 설명했다.
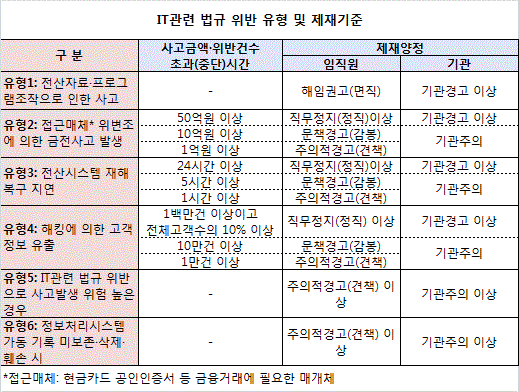
이번 개정안은 IT 관련 법규위반을 6가지 유형으로 분류하고 피해 규모와 정도에 따라 제재수준을 세분화해 명시했다.
이중 해킹으로 전체 고객수의 10% 이상, 100만건 이상의 고객정보가 유출되면 해당 직원은 직무정지 이상, 해당 기관은 기관경고 이상의 제재를 받게된다. 금융 기관이 기관경고를 받게 되면 3년간 금융자회사의 대주주가 될 수 없다. 또 3년 이내에 3회 이상 기관경고를 받으면 가중처벌된다. 영업정지를 당할 수도 있게되는 것이다.
금감원 관계자는 "기관경고를 받으면 해외진출이나 신규 사업 인허가를 받을 때 문제가 되고, 해당 기업 입장에선 불명예스러운 조치"라고 설명했다.
금융회사 직원이 고의로 전산자료나 프로그램을 조작해 손실을 일으키면 담당 직원은 면직을 당하고 해당 기관은 기관경고 이상의 처벌을 받게된다. 또 전산시스템에 문제가 생겼을 때 1시간 이내에 복구하지 못하는 것도 제제 대상에 포함된다.
금감원은 금융회사 등 관계인들의 의견을 수렴해 12월 말경 개선안을 확정, 시행할 예정이다.